一、歐盟「生成式AI輸出透明度義務」上路
歐盟人工智能法(AI 法案)第50條規範之輸出透明度義務自2026年8月2日起全面生效,以確保AI生成或修改的內容,能被辨識、追溯及檢測。為協助企業合規,歐盟執委會近期陸續發布「AI系統提供者和部署者的透明度義務指南(Guidelines on transparency obligations for providers and deployers of certain AI systems)以及「AI生成內容透明度實務守則(Code of Practice on Transparency of AI-Generated Content)」,提供相關解釋及自願性合規措施,雖未強制遵守,但倘若採取其他方案,仍須於爭議發生時證明其措施之適當性。本文將據相關指南及守則揭示的實務操作建議,探究臺灣企業應如何落實相關標記、揭露與責任分工。
二、提供者與部署者應履行不同的透明度義務
(一) 本文所述透明度主要涉及與AI系統互動及輸出的辨識,與AI法案第53條針對通用目的AI模型供應者所課予的訓練內容摘要之透明度義務有別,第53條係針對模型開發端訓練數據與著作權透明度,而第50條係針對系統應用端對使用者與公眾的揭露義務。企業不能以完成第50條所揭露的輸出標示推定已處理模型訓練資料技術揭露之相關問題,首先敘明。
依AI法案第3條第3、4款,「提供者(provider):包括自行或委託開發AI系統或通用目的AI模型,並以自己名稱或商標投放市場或將AI系統投入使用的主體,無論是否收費;「部署者(deployer)」則是在其權責下使用AI系統的主體,個人或者非職業使用除外。因此,企業不能僅因採購契約名稱、或因採用他人模型,即直接認定自身角色,仍應依具體開發、整合與提供方式判斷應負的透明度義務。
(二) AI客服等人機直接互動情形:提供者須在系統內「告知」
AI法案50(1)條要求生成式AI之「提供者」應在系統內納入「告知」機制,使自然人知道正在與AI互動;除非依合理、知情且具注意力者的觀點及具體情境,AI性質已屬明顯,始構成例外。告知應清楚、可區別,最遲於首次互動時提供,並符合所適用的無障礙要求。
例如企業提供AI客服,應確認介面文字及語音流程亦提供適當告知,而非僅在服務條款內提及。
(三) 生成工具輸出:提供者須設置「機器可讀標記與偵測工具」
AI法案50(2)條要求就生成合成文字、圖像、音訊或影片的系統「提供者」,使輸出具備機器可讀標記,且可被偵測為人工生成或操控。「實務守則」進一步建議:
- 對於可能透過線上散布的生成內容採用至少兩層之多層標示方法:透過在圖片、影片等檔案中嵌入「元數據之數位簽章」,揭示「AI生成資訊、時間戳記、數位簽章及來源資訊」,並另外在內容本身直接嵌入「隱形浮水印」之方式為之,以確保就算前者被刪除,仍能偵測內容來源。
- 提供API、軟體工具等檢測工具,以便讓人驗證特定內容是否由該AI系統生成或修改。
- 所有標記與檢測機制應滿足以下四項法案技術要求:有效辨識AI內容(Effectiveness)、誤判率低(Reliability)、能抵抗截圖、壓縮、裁切、翻譯、轉檔及惡意攻擊之技術穩健性(Robustness),以及不同AI公司間之標準、檢測流程具有相容性,可跨平台驗證(Interoperability)。企業若透過採購方式導入生成式AI系統加以應用,宜留意是否達到以上基本要求。
(四) 合成影音、文字部署者之揭露義務
1. 合成影音-判斷是否涉及「深偽」及相關標示
AI法案第50(4)要求部署者對於構成「深偽(deepfake)」的圖像、音訊或影片,揭露其由AI生成或修改,讓使用者知悉內容並非完全真實。所謂「深偽」不以真人為限,可能涉及物件、地點、實體或事件,只要可能使人誤認為真實均屬之,例如AI合成名人照片、換臉影片、新聞畫面。可能適用之主體包括企業行銷部門、媒體公司、新聞網站、YouTuber及社群平台使用者。
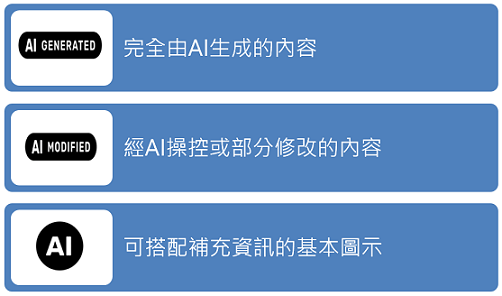
倘若合成影音屬於「深偽」內容,「實務守則」要求應以適當圖示或等效標籤,最遲於首次接觸內容時,以容易理解且無障礙之方式清楚呈現。例如:影片開頭、影片播放期間定期顯示、文章標題附近、音訊開頭加入語音提示等。並提供以下基本參考圖示。
對藝術創作之特殊規定:若內容屬於藝術、創作、諷刺或虛構作品,例如電影、小說、遊戲,則可調整為不影響作品欣賞體驗之方式揭露,例如片尾說明、網頁說明欄。
2. 公共利益相關之「文字」若未經人工審查及編輯控管也須揭露
AI製作的選舉報導、財經新聞、政治評論等與公共利益相關、供作公眾閱讀的內容,應揭露是AI生成或修改。惟倘若內容經過人工審查或編輯控管,並有自然人或法人對發布之內容承擔編輯責任,則可例外不受揭露義務之限制(AI法案第50(5))。
「實務守則」要求,企業若要就「公共利益相關的AI文字」主張人工審查及編輯控管之例外,應有實際運作的審稿與責任安排,透過建立發布前政策、明確安排編輯責任、審查流程與人力資源、及公開責任聯絡資訊之方式為之,重點在於能否提出真人審核紀錄。但守則亦明文指出,無須逐篇留存審查記錄,企業可依風險增加紀錄範圍。
3. 實務守則提供三類AI內容揭露圖例,部署者可選用相關圖示,或採用符合守則設計及位置規格的等效標籤:
三、輸出透明度義務規範對臺灣企業的適用性與裁罰風險
(一) AI法案第2條賦予法案域外效力,企業不以辦公處所或者系統設置於歐盟境內為限,只要將AI系統投放到歐盟市場或其使用影響到歐盟境內之人,都在本法效力範圍內。如有違反前述輸出透明度義務之企業,第99(4)條列有最高1,500萬歐元,或以前一會計年度全球年營業額之3%計算,取較高者的行政罰鍰上限。符合第99(6)條定義之中小企業或新創企業,雖然採金額或比例上限取較低罰則之制度,仍是潛在的究責對象。面向歐盟提供相關產品或服務的臺企首應留意依前述條款與歐盟AI法案建立連結之可能性。例如,將開發的AI 工具開發給歐盟境內使用者訂閱,或是將含有AI合成內容的廣告投放到歐盟社群平台等,即落入前述法規之監管範圍。
(二) 臺灣企業如何落實輸出透明度之法定義務
首先應盤點使用情境,同一企業可能同時具有生成式AI系統「供應者」與「部署者」之角色。例如,甲公司採購第三方基礎模型之後自行開發內部營運適用之生成式AI助理,接著標示自己的商標,在官網向歐盟市場提供線上影音合成服務,即可能同時具備系統「部署者」與服務「提供者」之角色,應分別履行相關法定透明度義務。
「實務守則」已初步臚列企業內部程序可進行之合規標準。若涉有委外製作或發布供歐盟使用的內容時,宜於契約內約明責任分工,以適度降低罰則風險。
◎ 參考資料
歐盟議會通過「人工智能法案」