一、本所先前在「企業導入代理式AI的智慧財產風險與契約治理」一文,曾提及代理AI為達成任務,常需連線多方平台、呼叫多項API工具,初步討論如何透過契約對此種涉及多方控制主體、責任邊界模糊的運作模式加以治理。近日,在美國電商巨擘Amazon 對代理AI開發商Perplexity依聯邦「電腦詐欺及濫用法(CFAA)」提起之訴訟中,第九巡迴上訴法院嘗試從反駭客法的角度就代理AI的責任歸屬劃出界線,分析討論如後。
二、代理AI購物爭議(Amazon v. Perplexity)1
(一) 案情背景
Perplexity於2025年推出AI瀏覽器代理Comet。Amazon於2025年11月在加州北區地院提起訴訟,主張Comet的代理AI未經授權存取Amazon Store內帳戶資訊(包括消費者創建的帳戶,及其內訂單、付款資訊、收貨地址、個人化推薦、訂購商品追蹤及登入密碼等),涉嫌違反CFAA(俗稱反駭客法)和CDAFA,獲得地院核發臨時禁制令,在案件實體判決前先禁止Perplexity的代理AI偽裝為一般使用者進入Amazon登入後的帳戶取得、處理或利用相關資訊,並要求Perplexity改變其產品設計、識別機制。Perplexity不服,提起上訴。
(二) CFAA核心要件與主張
違反CFAA的核心為原告須證明,被告有「未經授權或逾越授權範圍,明知或故意存取(access)受電腦保護之資訊」。
- Amazon主張:其網站曾一度識別並封鎖comet的代理AI進入Amazon商城,其後Perplexity 故意改寫comet系統「user-agent(使用者代理)」的編碼,以規避Amazon系統防護,構成未經授權存取資訊。
- Perplexit則抗辯:並未直接存取Amazon的電腦資訊,而是消費者自行利用代理AI在Amazon平台執行任務。
(三) 地院原認為:Perplexity透過其Comet,未經同意或授權進入Amazon Store受密碼保護的帳戶,獲取用戶隱私資訊,並將之傳輸到Perplexity的伺服器即屬違法,但第九巡迴上訴法院並不同意前述認定,撤銷原核發之禁制令,發回續審。
三、Comet代理AI的運作方式
前述爭議的根本原因在於:Comet代理AI的運作方式不同於傳統直接由雲端抓取數據的模式,描繪其運作方式如後:
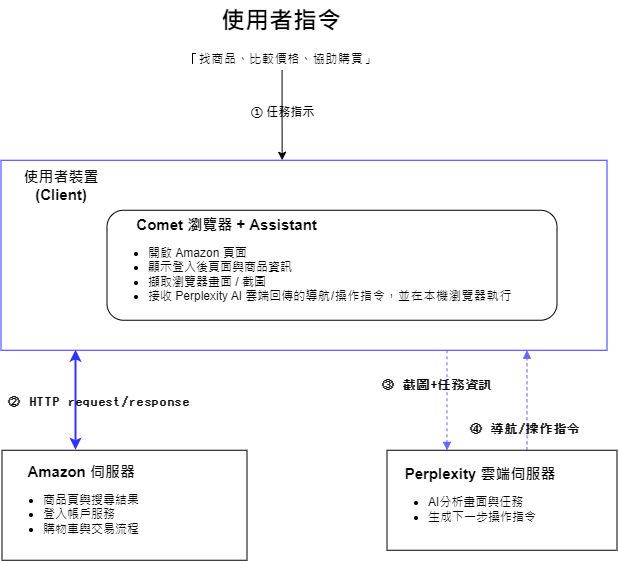
| 本案關鍵:Amazon網站的直接通訊端點是使用者端瀏覽器,而非Perplexity雲端伺服器 |
四、上訴法院的判決邏輯:誰才是Amazon電腦系統的「資訊存取(access)」者? 電腦使用者還是AI開發商?
(一) 釐清對電腦系統的「Access(存取)」者
1. 代理AI只是工具:適用CFAA的行為主體為法律定義的「人(person)」,如自然人、法人。代理AI只是執行或協助使用者任務的軟體「工具」,不是CFAA定義下的自主行為人。
2. 直接通信端點在使用者端:依Van Buren v. United States 判例2,CFAA規範的「access」指「進入電腦系統本身或系統其特定區域,如檔案、資料庫」。而本案現有紀錄顯示,對Amazon發送請求的是使用者端的瀏覽器,Perplexity的雲端並未直接與Amazon伺服器通訊,因此,Amazon未能證明Perplexity本身「存取」了Amazon的電腦系統。
(二) 代理AI與傳統第三方通訊/爬蟲技術「入侵」平台的區別
上訴法院表示,代理AI是新興科技,對其行動責任之歸屬目前尚無判例可循,兩造分別援引另案關於網頁爬蟲爭議的判決理由,亦無法完全適用於本件:
1. 與Power Ventures 案3不同:該案是第三方系統直接進入Facebook伺服器發送訊息,與本件之Perplexity雲端未直接與Amazon伺服器連線有別。
2. 而BrsndTotal 案件4中,另案被告透過瀏覽器擴充功能被動蒐集臉書使用者瀏覽網頁的數據資訊,也與本案中代理AI具有主動導航與操作網頁,在原告系統與其伺服器互動、通訊的情形不同。
3. 以往第三方利用爬蟲等軟體未經授權自動化抓取網頁資訊被認定有違反駭客法之前提都是:被控侵權系統自身構成「access(存取)」之法定要件,法院在這些案例中進而討論其行為是否「未經授權」。至於本案,原告並未證明Perplexity有自行「access(進入存取)」Amazon系統的行為,因此Perplexity是否有明知而變更「user-agent」字串碼等規避封鎖(未經授權)之行為,仍存在事實爭議,未於此階段認定。
(三) 判決之邊界
上訴法院強調,本判決僅就現有技術架構與證據下CFAA對「進入(access)」電腦系統之要件作出認定,並非全面判定代理AI合法。若未來舉證顯示Perplexity對其代理AI有更高程度的控制,而構成直接「進入」Amazon伺服器,或涉及其他侵權責任、競爭法議題與違反網站服務條款之議題,結論仍可能有所不同。
五、代理AI的產業影響與企業風險控管
(一) 商業與產業觀察:電商流量與生態系之重組
對平台而言,代理AI瀏覽網站倘若無法辨識是否為人類的行為,除牽涉到平台能否辨識網路流量的來源,以執行反詐欺、資安、速率限制等風險控制,也有商業影響之考量。代理AI可能透過第三方演算法重新排序對商品之評價,從而削弱平台內原先建構的搜尋、推薦、廣告曝光等交易機制,平台原本作為介面、得以居間控管零售商品及媒體宣傳之商業價值將可能因此轉移到AI服務商。
(二) 平台與AI開發商現階段的風險控管方式
本件判決顯示,只要是在「合法登入的用戶授權下」運作的代理AI,平台就很難單純用「反駭客法」加以反制。因此,平台業者若希望適度控管代理AI瀏覽模式,在現階段可考慮透過用戶服務條款,或透過技術架構、或主張民事侵權等多元法律基礎切入。
至於AI開發商則宜保存使用者指示與授權軌跡,確保軟體運作是由使用者端發出請求,並避免由自家系統伺服器直接進行未經授權的自動化存取,以適度降低訴訟風險。
(三) 目前臺灣尚未見有類似的使用者操作代理AI產生爭議的判決;但涉及大量擷取、保存或商業化再利用平台資料時,仍需留意刑法第359條(電腦資料毀損罪)、著作權、個資與契約責任。
1 Amazon.com Services, LLC v. Perplexity AI, Inc., No. 26-1444 (9th Cir. Aug. 4, 2026).
2 Van Buren, 593 U.S. at 388, 141 S.Ct. 1648.
3 Facebook, Inc. v. Power Ventures, Inc., 844 F.3d 1058 (9th Cir. 2016).
4 Meta Platforms, Inc. v. BrandTotal Ltd., 605 F. Supp. 3d 1218 (N.D. Cal. 2022).